AI 에이전트에게 실제 업무를 맡기려면 항상 같은 벽에 부딪힌다. 회사가 쓰는 시스템에 API가 없다. 사내 대시보드, 급여 시스템, 벤더 포털은 대개 사람이 로그인해서 클릭하는 화면만 있다.
Aside는 그 벽을 다르게 넘는다. 연동을 만들지 않고, 내가 이미 로그인해 둔 브라우저를 사람처럼 조작한다. Y Combinator 2025년 가을 배치, 팀 8명, 2026년 6월 23일에 첫 버전이 나왔다.
확장이 아니라 브라우저를 갈아탄다
Claude in Chrome처럼 크롬에 확장을 얹는 방식이 아니다. Chromium 기반의 별도 브라우저다. 처음 실행하면 기존 브라우저의 히스토리·쿠키·북마크를 가져오고, 그래서 로그인 상태를 그대로 물려받는다.
기술 구조는 공식 블로그에 공개돼 있다. 원시 DOM을 직접 만지지 않고 Playwright 문법의 JavaScript REPL을 주 도구로 쓴다. 화면 상태는 자체 수정한 접근성 트리로 표현해 토큰을 줄이고, DOM 제어가 막히는 사이트에서는 스크린샷 기반 좌표 클릭으로 폴백한다.
9월 14일에 윈도우판이 정식으로 나왔다. 다만 공식 시작 안내 문서에는 여전히 macOS 15 이상만 적혀 있다. 문서가 제품을 못 따라온 상태다.
무료라는 설명은 절반만 맞다
"도구는 무료이고 내 Claude·GPT 구독을 끌어 쓴다"는 소개를 봤다. 앞부분은 사실이다. Claude Pro·Max, ChatGPT Plus·Pro 구독을 OAuth로 재사용할 수 있고, Anthropic·OpenAI· OpenRouter·Google·xAI 등 API 키도 직접 넣을 수 있다.
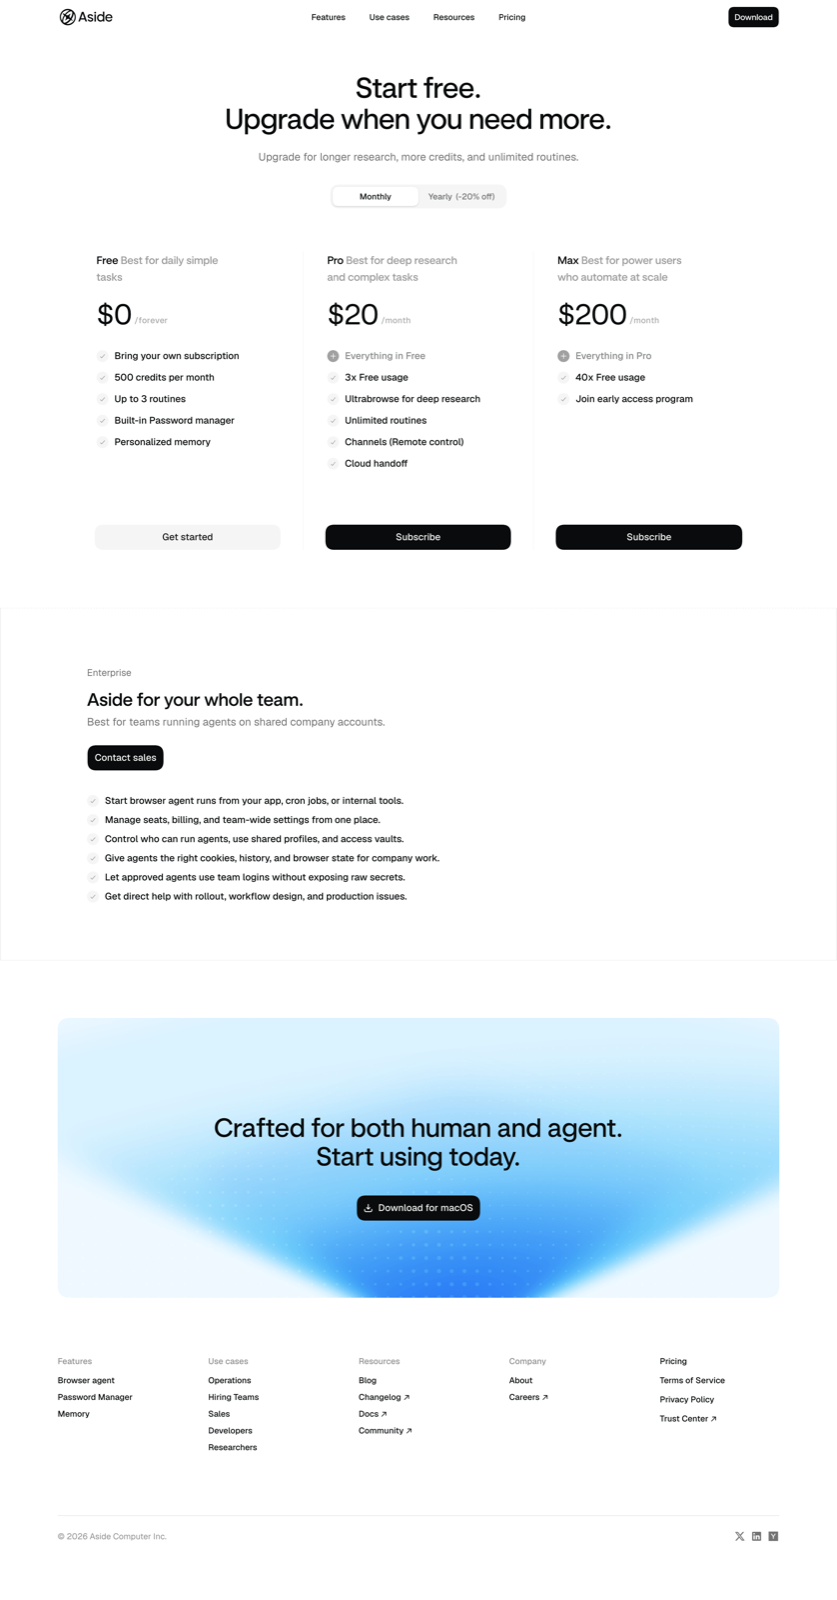
Free는 월 크레딧 500과 루틴 3개로 제한된다. Pro는 월 $20, Max는 월 $200이고 심층 리서치(Ultrabrowse), 루틴 무제한, 원격 제어 같은 기능이 유료 구간에 있다. "무료인데 무료가 아닌" 구조다. 참고로 사용량 배수 표기가 가격 페이지와 공식 문서에서 서로 다르게(40배 / 30배) 적혀 있다. 배수는 신뢰하지 않는 게 좋다.
안전장치, 홈페이지와 문서의 톤이 다르다
홈페이지는 단정형으로 쓴다. 결제·게시·메시지 같은 민감한 행동은 항상 사용자 확인을 기다린다는 문장이다.
기술 문서는 조건형이다. "작업이 승인을 요청할 때는 여전히 확인을 기다려야 한다"로 적혀 있다. 승인 대기 UI는 실제로 있다. 작업 상태에 "승인 대기", "답변 대기"가 있고 브라우저에서 승인·거부를 누른다. 권한 모드도 읽기 전용 / 가드(새 작업 기본값) / 전체 접근으로 나뉘고 거부 규칙이 허용보다 우선한다.
다만 "어떤 행동을 민감으로 분류해 기계적으로 차단한다"는 명세는 문서에 없다. 사용자가 지시문에 "게시 전에 멈춰라"를 직접 넣으라고 문서가 권장한다. 즉 안전장치의 상당 부분이 프롬프트 수준이다.
프롬프트 인젝션 방어에 대한 설명도 공식 문서에서 찾지 못했다. 비교하자면 Claude in Chrome은 사이트가 숨긴 지시를 검사하는 별도 안전 검사를 공식적으로 명시한다.
약관이 스스로 위험을 인정한다
이 부분이 실무에서 가장 중요하다. 이용약관에 이렇게 적혀 있다.
- 서비스가 접근할 수 있는 대상에 브라우저 컨텍스트, 히스토리, 쿠키, 비밀번호와 패스키, 알림, 웹페이지, 파일이 포함된다
- 제3자 사이트의 약관을 지키는 책임은 사용자에게 있다
- 책임 한도는 직전 12개월 지불액 또는 $100 중 큰 금액
- 출력과 행동을 신뢰하기 전에 검토하라. 메시지, 구매, 결제, 예약, 계정 변경, 데이터 삭제는 특히 조심하라
"모두 로컬에서 처리된다"는 것도 정확하지 않다. 프라이버시 정책은 프롬프트, 지시, 툴 결과, 브라우저 스냅샷과 스크린샷, 선택한 파일이 모델 제공자에게 전송된다고 명시한다. 로컬에 남는 건 작업 기록과 산출물이다.
완전 자동화는 문서가 부정한다
공식 문서가 이렇게 적어 놓았다. 사이트가 MFA, 패스키 승인, CAPTCHA, 신원 확인을 요구하면 사람이 그 단계를 처리하고 작업을 이어 가라는 것이다.
이건 Aside만의 한계가 아니다. Claude Code의 크롬 연동 문서도 같은 말을 한다. 어떤 도구도 봇 차단을 우회하지 않는다. AX 컨설팅에서 "무인 자동화"를 약속하기 전에 이 문장을 먼저 보여 주는 게 맞다.
국내에서 쓸 때 추가로 걸리는 게 있다. 네이버는 2018년 약관 개정으로 매크로·로봇 등 자동화된 수단을 통한 로그인·게시·검색을 금지했다(언론 보도 기준, 약관 원문은 확인하지 못했다). 계정 제재 위험은 사용자가 진다. 은행·증권·공공 사이트는 전자금융거래 약관까지 겹치므로 개별 확인이 필요하다.
독립형 AI 브라우저는 이미 한 차례 정리됐다
이게 Aside를 보는 가장 중요한 배경이다. 2026년에 독립형 AI 브라우저 제품이 연달아 접혔다.
| 제품 | 상태 |
|---|---|
| OpenAI Operator | ChatGPT agent 모드로 흡수된 뒤, 그 agent 모드도 은퇴. 지금은 ChatGPT Work와 클라우드 브라우저 |
| ChatGPT Atlas | 2026년 8월 9일 종료. 브라우저 에이전트 기능은 ChatGPT와 Codex로 이동 |
| Google Project Mariner | 2026년 5월 4일 종료. 기술은 Gemini Spark로 이관 |
| Edge Copilot Mode | 2026년 5월 13일 은퇴. 지금은 "Browse with Copilot"(Microsoft 365 Premium, 미국 한정) |
이름만 세어도 2025년에 나온 제품 다섯 개(Operator, ChatGPT agent, Atlas, Project Mariner, Copilot Mode)가 1년 안에 죽거나 이름이 바뀌었다. Aside가 윈도우판을 낸 9월 14일은 그 장례식들 직후다. 살아남은 쪽은 어시스턴트에 흡수된 기능(ChatGPT Work, Gemini Spark)과 사람들이 이미 쓰는 브라우저에 붙는 확장 (Claude in Chrome, Chrome auto browse, Codex 확장)이다.
구조는 세 가지로 갈린다
벤더 공식 문서로 정리되는 분류다.
| 내 로그인 브라우저 | 에이전트 전용 로컬 브라우저 | 클라우드 VM | |
|---|---|---|---|
| 예 | Claude in Chrome, Chrome auto browse, Aside | ChatGPT 데스크톱 내장 브라우저, Cowork 내장 브라우저 | ChatGPT 클라우드 브라우저, Gemini Spark |
| 로그인 준비 | 없음. 기존 세션을 그대로 씀 | 사이트별로 다시 로그인 | VM 안에서 다시 로그인 |
| 사고 반경 | 로그인된 모든 사이트 | 그 브라우저에서 로그인한 곳만 | VM 안에서 로그인한 곳만 |
| 기기 꺼도 계속 | 불가 | 불가 | 가능 |
| 봇 차단 | 평소 브라우저처럼 보여 덜 막힘 | — | 자동 에이전트로 자주 차단됨 |
OpenAI 문서는 클라우드 브라우저가 "내 기기 브라우저와 분리돼 자체 쿠키와 세션을 가지며, 기기에 이미 로그인된 계정을 쓰지 않는다"고 못 박는다. 반대로 Anthropic 문서는 Claude Code의 크롬 연동이 "브라우저의 로그인 상태를 공유해 이미 로그인한 어떤 사이트든 접근한다"고 적는다. 편의와 사고 반경이 정확히 맞바꿔진다.
Aside는 첫 번째 유형이면서 브라우저 자체를 갈아치우는 변종이다. 첫 유형의 사고 반경을 그대로 안고, 세 번째 유형의 무인 실행 장점은 없다.
진짜 비교 축은 기능이 아니라 안전 바닥선이다
여기가 도입 검토에서 실제로 갈리는 지점이다.
Claude in Chrome은 공식 문서에 기본 차단 사이트 카테고리(금융·은행·투자·암호화폐 거래소 등)와 모드와 무관하게 항상 차단되는 행동(구매·금융 거래, 계정 생성, 카드·신분 정보 처리, 영구 삭제, 이메일이나 웹 콘텐츠에 있는 지시 따르기)을 적어 두었다. 프롬프트 인젝션은 3계층 방어를 설명하고 레드팀 측정치까지 공개한다. 파일럿에서 완화 없음 23.6% → 적용 후 11.2%, 브라우저 특화 공격군은 35.7% → 0%였다. 그러면서도 "위험이 0은 아니다"라고 덧붙인다.
Google은 Chrome auto browse 문서에서 사용자에게 책임을 명시적으로 돌린다. "작업 중 Gemini의 행동에 대한 책임은 당신에게 있다. 구매 같은 예상치 못한 결과도 포함된다."
구글 크롬 보안팀은 12월 글에서 한 발 더 나간다. "에이전트 브라우저가 맞닥뜨리는 새로운 위협의 핵심은 간접 프롬프트 인젝션"이라고 규정하고, 별도 모델이 에이전트 계획을 원래 요청과 대조하는 검사, 그리고 출처 격리(작업과 관련된 출처의 데이터만 접근하게 구조적으로 제한)를 방어로 제시한다. 공유 세션의 사고 반경 문제에 구조로 답한 것이다.
반대쪽 극단도 있다. 오픈소스 Browser Use는 CAPTCHA를 푼다. 가격 페이지에 모든 계정에 CAPTCHA 해결이 포함된다고 적혀 있고 스텔스 브라우저와 프록시를 제공한다. 차단 목록도, 결제 승인 게이트도, 공개된 인젝션 방어 문서도 없다. 정책은 전부 개발자 몫이다.
이 축에 Aside를 올리면 약점이 선명해진다. 권한 모드와 승인 UI, 자격증명 로깅은 있다. 그런데 기본 차단 사이트 카테고리가 없고, 항상 차단되는 행동 목록이 없고, 인젝션 방어 문서와 측정치가 없다. 벤치마크 1위와 안전 바닥선은 다른 얘기다.
나라면 이렇게 쓴다
먼저 계정을 분리한다. 개인 메인 계정이 로그인된 브라우저에 붙이지 않는다. 읽기 작업(자료 수집, 인보이스 내려받기, 대시보드 확인)부터 시킨다. 쓰기 작업은 초안까지만 만들고 게시·결제·전송은 사람이 누른다. 그리고 지시문에 "무엇 전에 멈춰라"를 매번 적는다.
기관 업무에 넣을 거라면 "이 도구가 우리 사내 시스템 약관과 보안 정책에서 허용되는가"를 먼저 확인해야 한다. 기술 검토보다 이쪽이 먼저다.
공식: aside.com · 문서: docs.aside.com · 비교 근거: Claude in Chrome 안전 문서, ChatGPT 클라우드 브라우저, Chrome auto browse · 확인 기준일 2026-09-18. Aside 벤치마크 수치는 전부 자사 자체 측정이고 제3자 검증은 확인되지 않았다.